Dlaczego PentestAI.pl

Technologia i wsparcie prawne

Autorski workflow pentesterski przełożyliśmy na szybszy proces wspierany przez AI, dzięki czemu Klient otrzymuje konkretny wynik: ryzyka, dowody i priorytety naprawcze. Rekomendacje uwzględniają wymogi prawne i stanowiska organów regulacyjnych. To wszystko jest możliwe dzięki połączeniu kompetencji informatyków i prawników.

Zespół
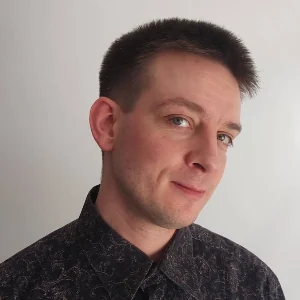
Łukasz Siwka — pentester i autor agenta WOIAK
Pentester · autor WOIAKa · Informatyk

Łukasz Siwka

Od 2006 roku zajmuje się testami penetracyjnymi, bezpieczeństwem aplikacji i infrastruktury oraz administracją systemami Linux. Łączy praktykę ofensywną z badaniami nad bezpieczeństwem AI.

W PentestAI.pl odpowiada za koncepcję i rozwój agenta WOIAK oraz techniczną realizację testów. Jest liderem zespołu wykonującego testy bezpieczeństwa. Jego doświadczenie obejmuje m.in. web i API, sieci, systemy Linux, Burp Suite, WAF, IDS i analizę podatności.

  • Pentesty i Red Team
  • Web, API i infrastruktura
  • AI security
LinkedIn →
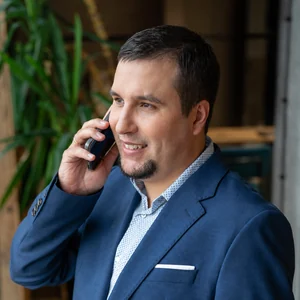
Szymon Goździk — prawnik odpowiedzialny za compliance
Prawnik · compliance

Szymon Goździk

Posiada ponad 9-letnie doświadczenie z zakresu RODO. Specjalizuje się także w prawnych aspektach cyberbezpieczeństwa, projektach IT i AI oraz regulacjach sektora finansowego. Prowadzi kancelarię prawną dla Klientów biznesowych, pełni funkcje inspektora ochrony danych.

Odpowiada za aspekty prawne usługi: przekłada wyniki testów na wymogi RODO i innych aktów prawnych, wspiera ocenę zgodności z regulacjami cyberbezpieczeństwa i AI oraz przygotowuje umowy i dokumentację chroniące Klientów. Z chęcią porozmawia z Twoim IODem, działem prawnym czy compliance.

  • RODO i privacy by design
  • Cybersecurity compliance
  • AI Compliance
  • NIS2/UKSC
  • DORA
Nasza metoda

AI przyspiesza pracę, doświadczenie nadaje jej sens

Modele AI pomagają w rekonesansie, analizie web/API, pracy technicznej, triage i porządkowaniu dowodów. Zespół odpowiada za zakres, interpretację ryzyka, jakość raportu i rekomendacje, które klient może realnie wprowadzić.

15+ lat doświadczenia

Łączymy praktykę ofensywnego bezpieczeństwa, testów aplikacji, infrastruktury i raportowania ryzyka.

2 w 1

Łączymy techniczne aspekty cyberbezpieczeństwa z obowiązkami prawnymi, w tym wymogami i stanowiskami organów regulacyjnych.